
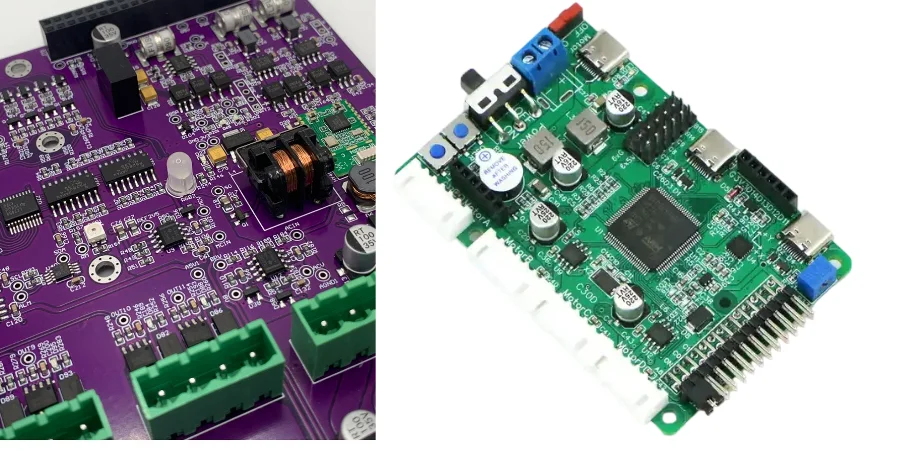
Die Sicherheitsvalidierung von Robotersteuerungen mit Boundary-Scan/JTAG ist längst kein reines Laborthema mehr. Bei einer industriellen Roboter-Sicherheitssteuerung muss die Teststrategie nachweisen, dass Zweikanal-Logik, Not-Aus-Pfade, Watchdog-Reaktionen und die Fertigungsqualität der Baugruppe gemeinsam das geforderte funktionale Sicherheitsziel unterstützen. In der Praxis verbindet Boundary-Scan/JTAG für sichere Robotersteuerungen mehrere Disziplinen: Design-for-Test (DFT), Zertifizierungsnachweise und stabile Serienfertigung.
Deshalb sollte JTAG nicht erst am Projektende als Debug-Schnittstelle ergänzt werden. Für Roboter-Sicherheitsanwendungen nach IEC 61508 oder ISO 13849 entsteht der größte Nutzen, wenn die Schnittstelle bereits in der frühen Entwicklungsphase eingeplant, mit den Anforderungen an die Diagnoseabdeckung verknüpft und mit Baugruppenprüfung, Rückverfolgbarkeit sowie Servicekonzept kombiniert wird.
Warum Boundary-Scan/JTAG für die Sicherheit von Robotersteuerungen entscheidend ist
Industrielle Robotersteuerungen stehen vor zwei gleichzeitigen Herausforderungen: Sie müssen Fehler sicher erkennen und reagieren können, während die Leiterplatten durch höhere Integrationsdichte, komplexere Bauteile und weniger physische Prüfmöglichkeiten immer schwieriger testbar werden.
Boundary-Scan/JTAG bietet hier entscheidende Vorteile:
- Überprüfung digitaler Verbindungen zwischen sicherheitsrelevanten MCU-, FPGA-, CPLD- und Schnittstellen-Signalen.
- Unterstützung reproduzierbarer Fehlereinfügungen für Zweikanal-Überwachung und Quervergleichslogik.
- Verbesserte Nachweisführung zur Diagnoseabdeckung über reine Software-Selbsttests hinaus.
- Weniger Abhängigkeit von physischen Messpunkten bei verdeckten Leiterbahnverbindungen und Bauteilen mit hoher Pin-Anzahl.
- Nutzbarkeit vom EVT-Prototyp bis zur Feldwartung, wenn die Schnittstelle bewusst erhalten bleibt.
JTAG ersetzt dabei nicht sämtliche anderen Prüfverfahren. Der eigentliche Vorteil liegt darin, dass Entwicklungsteams eine kontrollierte Hardware-Methode erhalten, um definierte Fehlerannahmen zu verifizieren, bevor diese in Zertifizierungsprüfungen oder die Serienproduktion übernommen werden.
Zentrale Design- und Validierungsübersicht für Sicherheits-PCBs von Robotersteuerungen
Die folgende Tabelle fasst typische Prüfpunkte für Sicherheitsprojekte von Robotersteuerungen zusammen. Die endgültigen Grenzwerte müssen weiterhin mit der Risikoanalyse, dem angestrebten SIL-/PL-Level, der Kanalarchitektur und den tatsächlich in der JTAG-Kette enthaltenen Bauteilen abgestimmt werden.
| Validierungspunkt | Typischer Prüfpunkt | Bedeutung |
|---|---|---|
| Sicherheitsarchitektur | Zweikanaliges oder überwachtes Einkanal-Design wird gegen die geforderte Risikominderung bewertet | JTAG-Testfälle müssen zum tatsächlichen Sicherheitskonzept passen und dürfen keine allgemeine Leiterplatten-Checkliste ersetzen |
| JTAG-Bauteilabdeckung | MCU, FPGA, CPLD, Sicherheitsüberwachung und weitere kritische digitale Komponenten werden frühzeitig auf Einbindung in die Kette geprüft | Ein fehlendes Schlüsselbauteil kann die wichtigste Beobachtungsmöglichkeit entfernen |
| BSDL-Bereitschaft | Hersteller-BSDL-Dateien sollten vor Beginn der Vektorentwicklung gesammelt und geprüft werden | Unvollständige oder falsche BSDL-Daten verzögern DFT- und Produktionstestfreigaben |
| Umfang der Fehlereinfügung | Verbindungen zwischen Kanälen, Not-Aus-Pfade, Watchdog-/Reset-Pfade und Rückkopplungsschleifen werden typischerweise priorisiert | Diese Signalpfade beeinflussen direkt Diagnoseabdeckung und Aussagen zur Fehlerreaktion |
| Nachweis der Fehlerreaktionszeit | Eingeführte Fehler und Übergänge in den sicheren Zustand müssen mit reproduzierbarer Methode gemessen werden | Sicherheitszeitangaben benötigen belastbare Nachweise und dürfen nicht nur auf Softwareannahmen beruhen |
| Abdeckung nach Montage | JTAG wird meist mit AOI, Röntgenprüfung, Flying Probe oder FCT abhängig von der Baugruppendichte kombiniert | Kein einzelnes Verfahren erkennt alle möglichen Fehlerarten einer Sicherheits-PCB |
| Rückverfolgbarkeit | Seriennummer, Revision, JTAG-Protokoll und Reparaturhistorie müssen miteinander verknüpft bleiben | Zertifizierung und Ursachenanalyse benötigen nachvollziehbare Fertigungsdaten |
Wenn die Scan-Ketten-Topologie, die BSDL-Datenbasis und die Verantwortlichkeiten für sicherheitsbezogene Tests noch nicht festgelegt sind, sollte diese Abstimmung vor der Layoutfreigabe erfolgen. Nach dem ersten Validierungsfehler lassen sich Lücken in der Testabdeckung meist deutlich kostenintensiver schließen.
Zweikanal-Diagnose und Strategie zur Fehlereinfügung
Der wichtigste Einsatzbereich von JTAG in einer Roboter-Sicherheitssteuerung ist häufig nicht die reine Inbetriebnahme. Entscheidend ist der Nachweis, dass redundante Kanäle und Überwachungsfunktionen auch dann korrekt reagieren, wenn eine Seite fehlerhafte Zustände liefert.
Typische Bewertungspunkte sind:
- Ob die Verbindungen zwischen Kanal A und Kanal B nach der Montage auf Unterbrechungen, Kurzschlüsse und unbeabsichtigte Brücken geprüft werden können.
- Ob Fehlereinfügung als strukturierter Validierungsschritt definiert ist und nicht nur als einmaliger Labortest durchgeführt wird.
- Ob wiederkehrende Diagnosetests dieselben Signalpfade abdecken, die in FMEDA oder Sicherheitsanalyse als geschützt bewertet wurden.
- Ob Rückmeldesignale von Relais, Schützen, Treibern oder Sicherheits-I/O in den überprüfbaren Testpfad integriert sind.
Bei Robotersteuerungen werden diese Prüfungen häufig mit Prüfadapterplanung und ergänzenden elektrischen Testverfahren kombiniert. Teams mit umfassenderem Produktionsansatz betrachten Boundary-Scan/JTAG für industrielle Robotiksteuerungen, ICT/FCT-Prüfadapterdesign für industrielle Robotiksteuerungen und Flying-Probe-Test für zuverlässige Robotik-Steuerungs-PCBs gemeinsam statt als voneinander getrennte Entscheidungen.
Fehlerreaktionszeit, Watchdog-Pfade und Verifikation des sicheren Zustands
Bei der Sicherheitsvalidierung von Robotern geht es nicht nur darum, Kurzschlüsse und Unterbrechungen zu finden. Die entscheidende Frage lautet: Erreicht die Steuerung nach Auftreten eines gefährlichen Fehlers innerhalb der geforderten Zeit den sicheren Zustand?
JTAG unterstützt diesen Prozess, weil definierte Pin-Zustände erzeugt und Validierungsabläufe strukturiert durchgeführt werden können:
- Sicherheits-Eingangsänderungen, die eine festgelegte Abschaltsequenz auslösen müssen.
- Abweichungen zwischen Kanälen, die durch Quervergleichslogik erkannt werden sollen.
- Watchdog-, Reset-, Freigabe- und Fehler-Rückmeldesignale, die einen sicheren Ausgangszustand erzwingen müssen.
- Reproduzierbare Hardwarezustände, die mit Oszilloskop- oder Logikanalysator-Messungen zeitlich korreliert werden können.
Wichtig ist dabei, die Fähigkeiten von JTAG korrekt einzuordnen. In vielen Projekten liefert JTAG die kontrollierte Hardware-Anregung, während externe Messgeräte die tatsächliche Verzögerung vom Fehler bis zur sicheren Reaktion erfassen. Diese Kombination ist deutlich aussagekräftiger als reine Firmware-Protokolle, besonders wenn die Ergebnisse für IEC 61508- oder ISO 13849-Bewertungen verwendet werden.
DFT-Architektur, BSDL-Verwaltung und Planung der Scan-Kette
Eine erfolgreiche Sicherheitsvalidierung von Robotersteuerungen beginnt bereits bei Schaltplan- und Layoutprüfungen und nicht erst nach einem fehlgeschlagenen Prototypentest. Bei der JTAG-DFT-Planung müssen insbesondere drei Bereiche frühzeitig festgelegt werden:
- Topologie der Scan-Kette: Ketten sollten nach Funktion oder Spannungsbereich aufgeteilt werden, wenn dadurch Fehlerisolierung, Prüfzeit oder Wartungszugang verbessert werden.
- Zugriffsstrategie: Die TAP-Schnittstelle muss für Prototypenvalidierung, Produktionsprüfungen und freigegebene Wartungsabläufe erreichbar bleiben.
- Fertigungskompatibilität: Leiterbahnführung, Referenzflächen und Steckplatzpositionierung müssen weiterhin zur tatsächlichen Leiterplattenarchitektur und zum Montageprozess passen.
Dies ist besonders relevant bei komplexen Mehrlagen-PCB-Strukturen und Laminierungsaufbauten, bei denen Sicherheitslogik, Kommunikation und Energieversorgung auf derselben Leiterplatte integriert werden. Wenn zusätzlich eine kontrollierte Fertigungsfreigabe erforderlich ist, sollten DFT-Anforderungen bereits vor dem ersten Aufbau mit dem Fertigungspartner abgestimmt werden und nicht erst nach einer fehlgeschlagenen Validierungsrunde.
Produktionsvalidierung: Von EVT/DVT/PVT bis zu beschichteten oder vergossenen Baugruppen
Der Nutzen von Boundary-Scan/JTAG steigt deutlich, wenn die Technologie Bestandteil eines abgestuften Qualitätskonzepts ist und nicht nur als einmalige Entwicklungsprüfung verwendet wird.
Typische Kontrollpunkte sind:
- EVT/DVT/PVT: JTAG unterstützt Inbetriebnahme, Strukturprüfungen und reproduzierbare Sicherheitsprüfungen während der NPI-Phase.
- Erstmuster und Prozessfreigabe: Erste Produktionsergebnisse werden mit freigegebenen Testvektoren und erwarteten Fehlerreaktionen verglichen, bevor die Serienhochlaufphase beginnt.
- Serienfertigung: JTAG wird mit SMT-Fertigungsprozesskontrolle, schlüsselfertiger Baugruppenfertigung und Prüfmethoden wie BGA-Röntgeninspektion kombiniert.
- Hochzuverlässige Nachbearbeitung: JTAG bleibt verfügbar, wenn Schutzlackierung oder Verguss den physischen Zugang nach der Montage einschränken.
- Felddiagnose: Der freigegebene Servicezugang bleibt erhalten, damit Wartungsteams Zustände auslesen, Fehler eingrenzen oder den sicheren Austausch einer Baugruppe prüfen können.
Für sicherheitskritische Qualitätsanforderungen ist es außerdem sinnvoll, Freigabekriterien an IPC Class 3 PCB-Fertigungsstandards auszurichten.
Häufig gestellte Fragen
Reicht JTAG allein für die Validierung einer Sicherheits-PCB für Roboter aus?
Nein. JTAG bietet eine leistungsfähige Methode für Strukturabdeckung, kontrollierten Hardwarezugriff und reproduzierbare Diagnosetests. Sicherheitsprogramme benötigen jedoch weiterhin Risikoanalysen, Funktionstests und geeignete ergänzende Prüfverfahren für die eingesetzten Bauteile und Fehlerarten.
Wann sollte JTAG in einem Robotersteuerungsprojekt eingeplant werden?
Bereits bei Schaltplan- und Layoutdefinition, nicht erst nach der Prototypenmontage. Zu diesem Zeitpunkt sind fehlende Bauteile, eingeschränkte Steckverbinderzugänge oder ungünstige Kettenaufteilungen bereits teuer zu korrigieren.
Kann JTAG auch nach Schutzlackierung oder Verguss noch genutzt werden?
Ja, sofern der Zugriff bewusst erhalten wurde. Genau deshalb ist JTAG für robuste Robotersteuerungen in anspruchsvollen Umgebungen wertvoll, bei denen spätere Messzugänge kaum noch möglich sind.
Welcher Fehler tritt bei Teams am häufigsten auf?
JTAG wird als reine Debug-Hilfe betrachtet und nicht als Bestandteil eines geplanten Sicherheitsvalidierungskonzepts. Wenn Testfälle nicht mit Diagnoseabdeckung, Fehlerreaktionszielen und Produktionsfreigabekriterien verbunden sind, geht ein großer Teil des möglichen Nutzens verloren.
Nächste Schritte
Wenn Ihr Projekt für eine sichere Robotersteuerung eine JTAG-DFT-Prüfung, Planung der Scan-Kette oder Abstimmung des Produktionstests vor dem nächsten Fertigungslauf benötigt, kontaktieren Sie das Engineering-Team oder fordern Sie eine Fertigungs- und Baugruppenprüfung an. Es ist deutlich kostengünstiger, Testabdeckungslücken vor Beginn von Zertifizierungsnachweisen und Prüfadapterentwicklung zu schließen.