
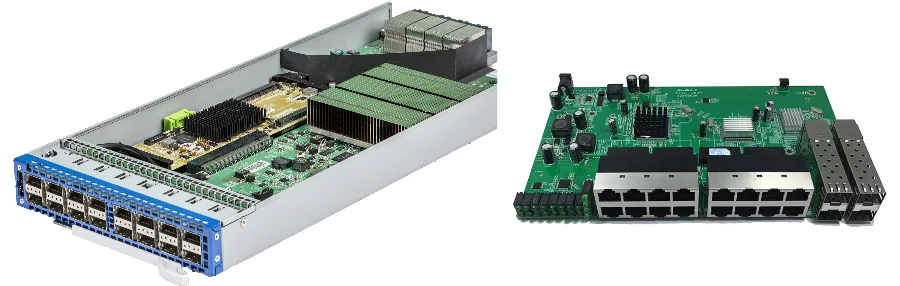
作为一名专注于双通道安全、E-Stop与看门狗机制的安全控制工程师,我深知在工业自动化领域,尤其是机器人控制系统中,性能与安全必须齐头并进。high-speed EtherCAT interface PCB 正是这一理念的集中体现。它不仅要承载 EtherCAT 协议带来的百兆甚至千兆比特率的实时数据流,更要作为安全控制系统的物理基础,确保在任何情况下都能执行可靠的保护功能。本文将从安全工程师的视角,深入剖析构建一个既高速又安全的 EtherCAT 接口板所面临的核心挑战与设计策略。
EtherCAT(Ethernet for Control Automation Technology)以其卓越的实时性、精确的同步性和灵活的拓扑结构,已成为高性能运动控制的首选现场总线。然而,当我们将安全功能(如安全扭矩关断 STO、安全停止 SS1)集成到基于 EtherCAT 的驱动器或 I/O 模块中时,对 PCB 设计的要求便呈指数级增长。这不仅仅是满足高速信号完整性的问题,更是如何通过硬件设计,实现 IEC 61508 或 ISO 13849 标准所要求的安全完整性等级(SIL/PL)。一个成功的 high-speed EtherCAT interface PCB 设计,必须在高速通信和功能安全这两个看似矛盾的目标之间找到完美的平衡点。这需要全面的设计考量,从架构选择、元件布局到制造工艺,每一个环节都至关重要。
SIL/PL 目标分解与硬件架构权衡
在设计任何与安全相关的控制系统时,首要任务是确定所需的安全完整性等级(SIL)或性能等级(PL)。这一等级决定了硬件架构的复杂度和冗余度。对于 high-speed EtherCAT interface PCB 而言,这意味着我们需要将系统级的安全目标(例如,达到 PLd 或 SIL 2)分解为具体的硬件设计要求。
硬件故障裕度(HFT)与架构选择
根据 IEC 61508 和 ISO 13849,硬件架构是实现目标 SIL/PL 的基础。常见的架构包括:
- 1oo1 (1-out-of-1): 单通道架构。结构简单,成本低,但严重依赖诊断来提升安全性。对于较高的 SIL/PL 等级,仅靠单通道难以实现。
- 1oo2 (1-out-of-2): 双通道冗余架构。一个通道失效,系统即可切换到安全状态。这是实现 PLd/SIL 2 及以上等级的常用架构。
- 2oo2 (2-out-of-2): 双通道冗余架构,需要两个通道都正常才能运行。通常用于可用性要求高的场合。
对于工业机器人安全控制,1oo2 架构是最常见的选择。在 PCB 层面,这意味着需要为安全相关信号(如 E-Stop 输入、编码器反馈、电机使能输出)设计两个物理上独立且电气上隔离的处理通道。这直接影响了 PCB 的布局、布线和层数,通常需要采用 multilayer PCB 来实现通道间的有效隔离。
参数量化:MTTFd、DC 与 CCF
确定架构后,我们需要通过量化分析来验证其是否满足目标。关键参数包括:
- MTTFd (Mean Time To Dangerous Failure): 危险失效平均时间。这与所选元器件的可靠性直接相关。在 PCB 设计中,我们需要选择经过认证或具有高可靠性数据的元器件,并进行合理的降额设计。
- DC (Diagnostic Coverage): 诊断覆盖率。衡量系统能检测出多少比例的危险硬件故障。高 DC 是通过交叉监控、周期性自检和测试脉冲等技术实现的,这些都需要在 PCB 上预留相应的电路和走线。
- CCF (Common Cause Failures): 共因失效。指单个事件导致多个冗余通道同时失效。在 PCB 设计中,防止 CCF 是重中之重,措施包括:
- 物理隔离: 在 PCB 上将两个通道的元器件和走线尽可能远地分离开。
- 电气隔离: 使用光耦或安全继电器隔离不同通道。
- 多样性设计: 采用不同技术或不同厂商的元器件实现两个通道,但这会增加设计的复杂性和成本。
一个优秀的 EtherCAT interface PCB guide 会强调,在项目初期就进行这些架构权衡至关重要。它不仅影响技术实现,也直接关系到最终的 EtherCAT interface PCB cost optimization。在 HILPCB,我们协助客户在设计早期评估不同方案,确保在满足安全要求的前提下,找到成本与性能的最佳平衡点。
双通道安全:诊断覆盖率与周期测试实现
选择了 1oo2 双通道架构后,设计的核心就转移到了如何有效实现通道间的监控与诊断,以达到标准所要求的高诊断覆盖率(DC)。在 high-speed EtherCAT interface PCB 上,这意味着要精心设计微控制器(MCU)或 FPGA 周边的诊断电路。
交叉监控(Cross-Monitoring)
交叉监控是双通道系统中最核心的诊断技术。两个独立的 MCU(或一个双核锁步 MCU)分别处理安全信号,并实时互相监控对方的状态。
- 状态比较: 两个 MCU 周期性地交换关键状态信息(如输入信号状态、计算结果、输出驱动状态),并进行比较。任何不一致都会被识别为故障。
- 时序监控: 一个 MCU 监控另一个 MCU 是否在预期的时间窗口内“喂狗”(Watchdog feed)或发送心跳信号。时序异常同样被视为故障。
在 PCB 设计上,实现交叉监控需要:
- 专用通信线路: 在两个 MCU 之间布设专用的、可靠的通信走线(如 SPI 或 UART),并确保其信号完整性。
- 避免单点故障: 确保监控路径本身不会成为新的单点故障源。例如,通信线路的短路或断路应能被系统检测出来。
- 物理隔离: 再次强调,两个通道的走线和元器件应严格遵守物理隔离原则,以防范 CCF。这在 EtherCAT interface PCB manufacturing 阶段需要特别关注,例如通过开槽(milling)来增强爬电距离和电气间隙。
周期性自检与测试脉冲
为了检测那些在正常运行时不易发现的“隐形”故障(如输出驱动器粘滞在“开”状态),必须实施周期性自检。
- 输入端测试: 系统可以周期性地模拟输入信号的变化,并检查两个通道是否都能正确响应。
- 输出端测试脉冲: 这是诊断输出级(如驱动电机的 MOSFET 或 IGBT)的常用方法。系统会向输出驱动器发送一个极短(通常为微秒级)的关闭脉冲。这个脉冲短到不足以让电机或执行器产生宏观动作,但足以让反馈电路检测到输出电压的瞬间变化。如果检测不到这个变化,就意味着输出级可能发生了“粘滞”故障。
在 high-speed EtherCAT interface PCB 上实现测试脉冲,对布局布线提出了很高要求。反馈回路必须足够快且噪声低,才能可靠地捕捉到微秒级的脉冲信号。同时,脉冲本身不能对高速的 EtherCAT 通信或其他敏感模拟电路产生干扰。
表1:单通道与双通道安全架构对比
| 特性 | 单通道架构 (1oo1) | 双通道架构 (1oo2) |
|---|---|---|
| 可达到的安全等级 | 通常最高为 PLc / SIL 1 | 可达到 PLe / SIL 3 |
| 硬件冗余 | 无,依赖诊断 | 有,通过冗余通道实现故障容错 |
| 诊断覆盖率 (DC) 要求 | 要求较高 (DC=中) 以提升安全等级 | 通过交叉监控可轻松实现高 DC (≥90%) |
| 抗共因失效 (CCF) 能力 | 不适用(无冗余通道) | 设计关键点,需通过物理/电气隔离来保证 |
| PCB 设计复杂度 | 较低 | 高,需要严格的隔离和对称布局 |
| 成本 | 低 | 高 |
E-Stop 回路:去抖/冗余与故障安全设计
紧急停止(E-Stop)回路是任何机器安全系统中最重要的组成部分。在 high-speed EtherCAT interface PCB 上,E-Stop 输入的处理必须遵循严格的故障安全(Fail-safe)原则。
冗余输入与断线检测
一个符合标准的 E-Stop 回路通常采用双通道常闭(NC)触点。这意味着在正常状态下,两个回路都是导通的。按下 E-Stop 按钮会同时断开两个回路。PCB 上的安全 MCU 会监控这两个输入通道。
- 冗余: 只有当两个通道都检测到断开时,系统才确认 E-Stop 被触发。如果只有一个通道断开,系统会将其识别为故障(例如,接线松动或触点失效),并进入安全状态。
- 故障安全设计: 采用 NC 触点本身就是一种故障安全设计。因为最常见的故障模式——电缆断裂或连接器松脱——会模拟按下 E-Stop 的效果,从而使系统停机,而不是继续危险运行。
PCB 设计需要为这两个通道提供独立的上拉/下拉电阻和滤波电路,并确保它们的走线路径相互分离。
硬件去抖与信号完整性
机械开关(如 E-Stop 按钮)在闭合或断开的瞬间会产生毫秒级的电平抖动。如果不加处理,MCU 可能会在短时间内检测到多次状态翻转,导致系统行为异常。
- 硬件去抖: 通常采用 RC 滤波电路来平滑这种抖动。RC 时间常数的选择是一个权衡:太小则去抖效果不佳,太大则会增加 E-Stop 的响应时间。
- 信号完整性: 尽管 E-Stop 是一个低速信号,但其可靠性至关重要。在复杂的 high-speed EtherCAT interface PCB 上,高速数字信号可能会对 E-Stop 线路产生串扰。因此,对这些关键安全信号进行适当的屏蔽和布线,并进行严格的 EtherCAT interface PCB impedance control,虽然不是为了匹配高速阻抗,而是为了保证信号的抗干扰能力,同样非常重要。HILPCB 的 Impedance Calculator 工具可以帮助工程师精确控制关键线路的电气特性。
全面的 EtherCAT interface PCB testing 必须包括对 E-Stop 回路的详尽验证,包括模拟各种故障(如单通道断线、短路)和在最差电磁干扰环境下的响应测试。
看门狗/测试脉冲:失效检测与故障反应时间
看门狗(Watchdog)和测试脉冲是主动检测系统内部失效的两种关键技术,它们直接关系到系统的故障反应时间(Fault Reaction Time)。
独立外部看门狗
对于安全系统,仅使用 MCU 内置的看门狗是远远不够的,因为它无法检测到 MCU 本身时钟失效等共因故障。一个鲁棒的设计必须采用独立的外部看门狗芯片。
- 窗口看门狗(Windowed Watchdog): 相比简单的看门狗,窗口看门狗要求 MCU 在一个预设的时间“窗口”内喂狗。喂狗太快或太慢都会触发复位。这可以检测到程序跑飞或卡在某个循环中的情况。
- 独立时钟源: 外部看门狗应使用与主 MCU 不同的独立时钟源。这样,即使主时钟失效,看门狗依然能正常工作。
在 PCB 布局时,看门狗电路应被视为一个关键的安全元件,其电源和地应尽可能干净,并远离噪声源。一个详尽的 EtherCAT interface PCB guide 会建议将看门狗的复位输出直接连接到系统的最终安全输出使能端,形成一个独立于主处理器的最终保护层。
故障反应时间(FRT)的构成
FRT 是从故障发生到系统进入安全状态所允许的最长时间。它由多个部分组成:
- 故障检测时间: 系统诊断机制(如交叉监控、自检)发现故障所需的时间。
- 逻辑处理时间: MCU 或安全逻辑单元处理故障信号并做出决策所需的时间。
- 输出关断时间: 驱动器关闭输出(如切断电机电源)所需的时间。
整个 high-speed EtherCAT interface PCB 的设计都必须围绕着最小化 FRT 进行。例如,选择高速光耦、快速响应的继电器,并优化软件算法。在认证过程中,FRT 是一个必须经过严格测量和验证的关键指标。
🛡️ 闭环故障诊断与安全反应时序 (FDT/FRT)
硬件失效(如 MOSFET 击穿或粘滞),系统进入危险未检测状态。
通过周期性诊断脉冲或回读电路识别异常,触发故障标志位。
Safety MCU 执行双核校验,根据安全策略评估风险并下达切断指令。
激活 STO (安全扭矩关断) 或释放继电器,使系统回归受控安全状态。
安全继电器/光耦:寿命、可靠性与可制造性
在安全输出电路中,安全继电器和光电耦合器是实现电气隔离和可靠切换的核心元件。它们的选择和使用直接影响系统的长期可靠性和可制造性。
安全继电器与强制导向触点
安全继电器与普通继电器的最大区别在于其触点结构。它们采用强制导向(Forcibly Guided / Mechanically Linked)触点设计。
- 工作原理: 继电器内部的常开(NO)触点和常闭(NC)触点是机械连接的。这意味着,如果一组 NO 触点因为熔焊而无法断开,那么对应的 NC 触点就无法闭合。
- 诊断应用: 通过监控 NC 触点的状态,安全系统可以可靠地判断 NO 触点的工作状态。如果命令继电器断开后,NC 触点没有闭合,系统就知道主回路可能没有被安全切断,从而触发报警并阻止系统再次启动。
在 PCB 设计中,安全继电器通常体积较大,且为通孔器件。这要求在 EtherCAT interface PCB manufacturing 过程中采用可靠的 Through-hole Assembly 工艺,确保焊接质量。同时,继电器线圈会产生较强的电磁干扰,布局时应远离敏感的模拟信号和高速数字线路。
安全光耦与绝缘考量
光耦用于在安全逻辑和高压输出(或嘈杂的输入)之间提供电气隔离。对于安全应用,必须选择符合 VDE 0884-11 等标准、具有增强绝缘能力的安全光耦。
- 老化问题: 光耦的电流传输比(CTR)会随着时间和温度的增加而衰减。设计时必须考虑最差情况下的 CTR,并留有足够的设计余量,以确保在产品整个生命周期内都能可靠传输信号。
- 爬电距离与电气间隙: PCB 布局必须严格遵守安全标准对爬电距离(Creepage)和电气间隙(Clearance)的要求。这通常意味着在光耦的输入和输出侧之间进行物理开槽(Milling),以增加沿 PCB 表面的绝缘距离。
EtherCAT interface PCB cost optimization 在这一环节体现为:在满足认证要求的前提下,选择性价比最高且供应链稳定的安全元器件。而最终的 EtherCAT interface PCB testing 必须包括高压绝缘测试(Hi-pot test),以验证 PCB 的隔离屏障是否有效。
结论
成功打造一块高性能、高可靠性的 high-speed EtherCAT interface PCB,是一项融合了高速数字设计、电源管理和功能安全工程的复杂任务。作为安全控制工程师,我们关注的不仅仅是 EtherCAT 通信的速率和稳定性,更在于嵌入其中的每一个安全功能的确定性和可靠性。从 SIL/PL 目标的分解,到双通道架构的实现,再到 E-Stop、看门狗等关键安全回路的精细设计,每一步都充满了挑战与权衡。
设计过程必须将诊断覆盖率(DC)、故障反应时间(FRT)和共因失效(CCF)等安全指标置于核心地位。这意味着 PCB 设计不再仅仅是连接元器件,而是要通过物理布局、电气隔离和精心选择的元器件,构建一个能够主动检测并安全响应自身故障的“智能”硬件平台。与像 HILPCB 这样经验丰富的制造商合作至关重要,他们不仅能提供高质量的 high-speed PCB 制造,还能在 Prototype Assembly 阶段提供宝贵的 DFM(可制造性设计)反馈,确保您的安全设计能够完美落地,最终通过严苛的功能安全认证。
常见问题
为什么 EtherCAT 安全接口 PCB 常采用双通道架构?
因为双通道架构可以通过冗余与交叉监控帮助系统达到更高的 SIL 或 PL 目标。当其中一个通道出现异常时,另一个通道可以参与诊断并推动系统切换到安全状态。
high-speed EtherCAT interface PCB 设计中最关键的安全指标是什么?
通常最关键的是诊断覆盖率 DC、故障反应时间 FRT、共因失效 CCF 以及目标 SIL/PL 等级。这些指标不仅决定逻辑架构,也会反向约束隔离策略、检测电路、间距布局与制造要求。
为什么 EtherCAT 安全板必须进行 Hi-pot 与隔离验证?
因为这类 PCB 往往需要在同一硬件上隔离危险侧与安全侧,同时承载安全控制信号。Hi-pot 与绝缘验证能够确认爬电距离、空气间隙及隔离屏障在实际制造后仍然有效。
EtherCAT 接口 PCB 在量产前应重点验证哪些项目?
应重点验证信号完整性、看门狗与测试脉冲行为、双通道诊断逻辑、安全继电器或光耦实现方式以及绝缘稳健性。对于功能安全硬件,仅验证通信性能远远不够。