
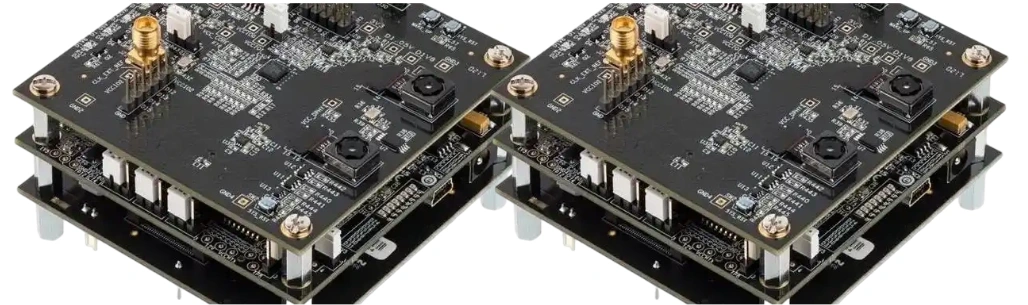
Un PCB de gestion d’alarmes est la plateforme matérielle qui acquiert les événements de sécurité, les corrèle dans le temps avec les preuves vidéo ou de contrôle d’accès, exécute la logique de décision, enregistre le résultat et présente une alarme fiable à un opérateur ou à un système amont. Il peut s’agir de la carte mère d’un NVR, d’une carte serveur VMS, d’un contrôleur d’analyse en périphérie ou d’une passerelle d’E/S industrielle. La conception doit préserver toute la chaîne reliant l’événement à la preuve, même en cas de panne d’une caméra, du réseau, d’un disque, de l’horloge ou d’un rail d’alimentation.
Points clés pour concevoir une plateforme de gestion d’alarmes
- Partez du traitement de l’alarme et de la réaction aux pannes, pas des caractéristiques du processeur. Une carte rapide qui perd le contexte de l’événement ou la vidéo antérieure au déclenchement n’est pas une plateforme d’alarme fiable.
- Séparez E/S terrain, entrée réseau, calcul, stockage et administration en domaines de défaillance afin qu’une interface en panne ne neutralise pas tous les chemins de preuve.
- Dimensionnez les débits réseau, mémoire, codecs, accélérateurs et stockage à partir du pire cas simultané de flux et d’événements, non du seul débit moyen d’une caméra.
- Traitez le temps comme une preuve : entrées événementielles, images vidéo, transactions d’accès, journaux et actions opérateur exigent une source d’horloge, une méthode de synchronisation et un comportement en maintien clairement définis.
- Concevez démarrage sécurisé, clés protégées, mises à jour signées, contrôle de retour en arrière et firmware récupérable comme une architecture système. Ajouter un TPM sans plan d’enrôlement et de récupération reste incomplet.
- Contractualisez séparément le périmètre PCB/PCBA, l’interopérabilité ONVIF, la précision de l’analyse vidéo, la certification de cybersécurité et la conformité du système complet.
Sommaire
- Quel est le rôle d’un PCB de gestion d’alarmes ?
- Comment partitionner le matériel ?
- Qu’est-ce que la chaîne événement-preuve ?
- Comment concevoir les entrées et sorties d’alarme ?
- Comment vidéo, métadonnées et trafic réseau influencent-ils le PCB ?
- Comment dimensionner calcul, mémoire, puissance et marge thermique ?
- Quelle capacité de stockage vidéo prévoir ?
- Quelles fonctions de cybersécurité nécessitent un support matériel ?
- Quels défauts la plateforme doit-elle contenir ?
- Que vérifier avant la libération du produit ?
- Que doit contenir la RFQ PCB et PCBA ?
Quel est le rôle d’un PCB de gestion d’alarmes ?
Ce terme décrit un rôle, pas un circuit unique. Un enregistreur compact peut réunir Ethernet caméra, décodage vidéo, analyse, stockage, E/S numériques et affichage ; une plateforme plus importante peut ne traiter que les métadonnées et les événements. Commencez par définir les fonctions qui doivent rester disponibles après chaque panne crédible.
Une chaîne d’alarme complète comporte normalement six fonctions :
- Acquérir : recevoir un contact sec, une boucle supervisée, un événement de contrôle d’accès, une analyse caméra, un événement de sabotage ou une alarme d’état système.
- Normaliser : filtrer les rebonds, valider l’état, attribuer une identité à la source et convertir les données propres au fournisseur dans un modèle d’événement commun.
- Corréler dans le temps : associer l’événement à la vidéo synchronisée, aux journaux d’accès, au son, aux valeurs des capteurs et aux journaux système.
- Décider : appliquer les règles de priorité, calendrier, zone, dépendance, inhibition et escalade.
- Préserver les preuves : protéger contre l’écrasement ou les écritures partielles les enregistrements avant et après événement, métadonnées, notes opérateur et journaux d’audit.
- Agir et acquitter : notifier un opérateur ou un autre système, piloter une sortie si cela est autorisé, enregistrer l’acquittement et escalader en l’absence de réponse.
Le PCB transporte et traite les alarmes, mais il ne détermine ni la précision des analyses, ni la qualité des procédures d’alarme, ni la conformité juridique et opérationnelle.
Comment partitionner le matériel ?
Séparez les interfaces exposées des horloges, de la mémoire et de la logique critique pour la sécurité. L’implémentation exacte varie, mais les domaines suivants sont courants.
| Domaine matériel | Fonctions principales | Priorités PCB | Question à poser en cas de panne |
|---|---|---|---|
| E/S terrain | Contacts, boucles supervisées, sabotage, relais ou sorties drain ouvert, RS-485 | Protection surtension/ESD, stratégie d’isolation, filtrage, lignes de fuite, protection des connecteurs | Un défaut terrain peut-il réinitialiser ou endommager le domaine de calcul ? |
| Entrée réseau | Caméras, contrôle d’accès, administration, VMS amont | Composants magnétiques, maîtrise du mode commun, retours, ESD, impédance contrôlée | Le trafic reste-t-il observable si un port ou un chemin de commutation tombe en panne ? |
| Calcul et mémoire | Règles, codecs, métadonnées, analyse, interface utilisateur | Topologie DDR, routage PCIe, qualité d’horloge, impédance du PDN, évacuation thermique | La réduction de fréquence ou la contention mémoire retarde-t-elle le traitement des alarmes ? |
| Stockage | OS, base de données, vidéo, clips d’événements, journal d’audit | SI SATA/PCIe, séquencement d’alimentation, politique de branchement à chaud, traitement des pertes d’alimentation | Quelles preuves survivent à une panne de disque ou d’alimentation ? |
| Confiance et administration | Démarrage sécurisé, clés, watchdog, console de maintenance, mises à jour | Bus protégés, protection en écriture, chemin de récupération, verrouillage du débogage | La plateforme peut-elle récupérer sans exposer les secrets de production ? |
| Alimentation et temps | Entrée CC, convertisseurs, RTC, synchronisation, maintien | Immunité transitoire, séquencement, comportement en baisse de tension, source de secours | Horodatages et données validées restent-ils fiables après une interruption ? |
Les SoC denses, DDR, multiples PHY Ethernet, PCIe/NVMe et connecteurs de stockage peuvent justifier un PCB HDI, mais la technologie HDI n’est pas automatique. Utilisez-la si l’échappement du BGA, la structure des vias, la densité de routage ou la surface de carte l’exigent. Un PCB multicouche conventionnel peut être plus robuste et économique lorsque les vias traversants et les composants au pas ordinaire offrent assez de liberté.
Qu’est-ce que la chaîne événement-preuve ?
Les plateformes VMS de production relient déclencheurs, actions, calendriers, enregistrements, procédures, acquittement et rapports d’incident. Les exigences matérielles doivent refléter cette chaîne. La matrice suivante associe chaque promesse logicielle à une dépendance PCB mesurable.
| Étape de la chaîne | Preuve nécessaire | Dépendance matérielle | Essai de libération |
|---|---|---|---|
| Arrivée de l’événement | Identité de source, état électrique ou logique, premier horodatage | E/S protégée, PHY, chemin d’interruption, compteur monotone | Injecter des événements simultanés et vérifier qu’aucun n’est perdu ou fusionné |
| Évaluation de la règle | Version de règle, calendrier, dépendances, heure de décision | Marge de charge CPU/NPU, file déterministe, RTC valide | Appliquer la charge vidéo maximale et mesurer la latence événement-décision |
| Ajout du contexte | Vidéo pré-événement, métadonnées, transaction d’accès, état de santé | Tampon circulaire, bande passante mémoire, horloges synchronisées | Déclencher avant et pendant une gigue réseau, puis contrôler l’alignement |
| Validation des preuves | Clip, ligne de base de données, hachage ou métadonnées d’intégrité, journal d’audit | File de stockage, politique de perte d’alimentation, comportement du système de fichiers et de la base | Couper l’alimentation pendant l’écriture et vérifier récupération et complétude |
| Présentation de l’alarme | Priorité, emplacement, procédure, vue en direct ou enregistrée | Chemin affichage/réseau, GPU si utilisé, disponibilité client-serveur | Retirer un écran ou chemin réseau et vérifier le repli défini |
| Action de l’opérateur | Identité utilisateur, heure d’acquittement, notes, résultat de l’action | Dispositif d’authentification, horloge sûre, stockage d’audit durable | Tenter un acquittement dupliqué, retardé et non autorisé |
| Escalade ou clôture | Destinataire de l’escalade, motif de clôture, preuves conservées | Redondance des communications, politique de conservation, capacité des journaux | Déconnecter le chemin de notification principal et vérifier l’escalade |
Définissez les extrémités de chaque mesure de latence. La « latence d’alarme » peut désigner entrée-interruption, caméra-serveur, décision-affichage ou affichage-notification ; spécifiez et testez chaque intervalle requis.
Comment concevoir les entrées et sorties d’alarme ?
Le câblage terrain est souvent l’interface électrique la plus exposée du contrôleur. Ne nommez pas simplement un connecteur « entrée alarme ». Définissez type de canal, tension normale et maximale, environnement transitoire, courant source ou absorbé, polarité, référence, longueur de câble et états de défaut.
Points de contrôle pour la conception des entrées
- Protection : coordonnez limitation de courant, choix de la TVS, filtrage et mise à la masse avec l’environnement de surtension et d’ESD attendu. Une empreinte TVS seule ne démontre aucune immunité.
- Isolation : déterminez si les canaux nécessitent une isolation galvanique, une isolation groupée ou une référence commune. Tension d’isolement, tension de service, lignes de fuite, distances dans l’air et durée de vie de la barrière sont des exigences distinctes.
- Discrimination des états : les boucles supervisées peuvent devoir distinguer repos, alarme, sabotage par circuit ouvert et sabotage par court-circuit. Valeurs des résistances et seuils appartiennent à la spécification système.
- Antirebond et filtrage : rebonds de contact et EMI peuvent produire une avalanche d’alarmes. Définissez ensemble filtrage matériel, fréquence d’échantillonnage, antirebond logiciel, durée active minimale et comportement de redéclenchement.
- Diagnostic : selon l’application, prévoyez détection par canal des circuits ouverts ou courts, excitation de test, détection d’état bloqué et indicateurs lisibles de défaut de protection.
Pour les sorties, précisez tension et courant de charge, comportement inductif, état par défaut au reset, barrière d’isolation, pouvoir de coupure et comportement fail-safe ou fail-secure. Les relais ont une durée de vie de commutation limitée ; les sorties à semi-conducteurs exigent une analyse des fuites, de la thermique et des défaillances. Le propriétaire du système décide ce que chaque sortie est autorisée à piloter.
Comment vidéo, métadonnées et trafic réseau influencent-ils le PCB ?
ONVIF distingue plusieurs fonctions que les contenus marketing regroupent souvent sous le terme « compatible ». Le Profile T traite du streaming vidéo IP avancé, notamment H.264/H.265, événements de mouvement et de sabotage, flux de métadonnées et fonctions conditionnelles telles que E/S numériques et sorties relais. Le Profile M couvre métadonnées d’analyse, classification d’objets, interfaces d’événements, configuration des règles et transport MQTT optionnel. Le Profile G concerne l’enregistrement en périphérie et sa récupération. Un produit n’est conforme que lorsque le dispositif ou client implémenté réussit le processus du profil applicable ; utiliser un PHY Ethernet ou une bibliothèque logicielle compatible ONVIF ne rend pas le PCB conforme.
Pour la conception de la carte, traduisez les modes pris en charge en cas de trafic simultané :
- nombre maximal de flux caméra actifs, résolutions, fréquences d’image, codecs et limites de débit configurées ;
- affichage en direct, enregistrement, lecture, export, recherche dans les métadonnées, analyse et mise à jour du firmware exécutés en parallèle ;
- comportement multicast ou unicast et nombre de sessions clientes ;
- tampon avant et après événement pendant les rafales ;
- récupération de l’enregistrement en périphérie après une coupure réseau ;
- trafic d’administration, événements de contrôle d’accès, MQTT, audio et battements de redondance.
Dimensionnez ensuite chaque goulet d’étranglement : capacité MAC/PHY Ethernet, matrice de commutation, lignes PCIe, bande passante mémoire, sessions de décodage ou encodage, écritures de stockage et liaisons réseau amont. Le débit physique du protocole n’est pas le débit applicatif disponible ; trames, retransmissions, chiffrement, système de fichiers et trafics concurrents consomment la marge.
Routez les interfaces rapides selon les contraintes des composants et du fabricant concernant plans, impédance, appairage, stubs de vias, transitions et chemins de retour. Placez les composants magnétiques Ethernet et structures ESD selon les recommandations PHY/connecteur. Résolvez topologie DDR, PCIe, SATA, USB et affichage ainsi que l’empilage avant le routage.
Comment dimensionner calcul, mémoire, puissance et marge thermique ?
Le traitement des alarmes partage ses ressources avec le décodage vidéo, l’inférence IA, le stockage, le chiffrement, l’affichage et les tâches de maintenance en arrière-plan. Une utilisation moyenne du CPU masque les pointes brèves, précisément lorsque plusieurs événements d’analyse peuvent arriver. Établissez une matrice de charge pour les états normal, chargé, dégradé et récupération.
| État | Charges simultanées à inclure | Risque de conception |
|---|---|---|
| Normal | Enregistrement, traitement des règles, surveillance de l’état | Sous-estimer le trafic continu de mémoire et de stockage |
| Rafale d’événements | Plusieurs événements d’analyse, tampons pré/post, notifications, verrouillage de clips | Débordement de file ou présentation tardive de l’alarme |
| Enquête opérateur | Lecture multicanal, recherche chronologique, export, rapport d’incident | Lectures privant les écritures d’enregistrement en direct de bande passante |
| Réseau dégradé | Réessais, reconnexions, récupération du stockage en périphérie, événements dupliqués | Rafale réseau et base de données après reconnexion |
| Mise à jour ou récupération | Vérification de l’image signée, décompression, journalisation, retour arrière | Baisse de tension ou reset watchdog rendant l’unité non amorçable |
Le PDN doit supporter les échelons de charge sans sortir des limites des rails. Respectez les exigences du fabricant en matière de séquencement, découplage, mesure et implantation ; validez la stabilité du régulateur avec les condensateurs retenus. La détection de baisse de tension doit déclencher une réponse définie avant l’effondrement des rails.
La conception thermique commence par une cartographie des puissances. Modélisez SoC ou accélérateur, mémoire, PHY, régulateurs et stockage sous la charge simultanée la plus lourde. Définissez ambiante, débit d’air, boîtier, interface du dissipateur, capteurs, réduction de fréquence et arrêt. Cuivre et vias ne remplacent pas un chemin thermique jusqu’au boîtier.
La gestion du temps mérite la même attention. Utilisez une RTC stable et définissez le comportement en l’absence de NTP, PTP ou d’une autre source. Les journaux doivent distinguer heure civile et séquence monotone des événements afin qu’une correction d’horloge ne réordonne pas les preuves. Si une pile ou un supercondensateur est utilisé, documentez remplacement, fuite, transport et fin de vie.
Quelle capacité de stockage vidéo prévoir ?
Le stockage doit être dimensionné à partir des débits réellement configurés et de la politique de conservation. Pour un enregistrement continu, une première estimation en capacité décimale est :
Capacité vidéo requise (To) = débit cumulé (Mbit/s) × 0,0108 × nombre de jours de conservation
Par exemple, seize flux à 4 Mbit/s en moyenne produisent un débit cumulé de 64 Mbit/s. Trente jours de vidéo continue nécessitent environ 20,7 To avant surcharge du système de fichiers, espace libre réservé, métadonnées, audio, redondance, espace de travail d’export, variation du débit et marge de reconstruction après panne d’un disque. L’enregistrement uniquement sur événement exige un autre modèle fondé sur fréquence des déclenchements, durée avant et après événement et événements simultanés.
| Donnée de stockage | Élément à spécifier | Pourquoi cela compte |
|---|---|---|
| Profil de flux | Débit réellement configuré ou plage mesurée par mode | La résolution seule ne détermine pas la capacité |
| Conservation | Politique continue ou sur événement et nombre de jours par caméra ou classe d’événement | Les clips critiques peuvent devoir être conservés plus longtemps que la vidéo ordinaire |
| Redondance | Objectif RAID ou réplication et hypothèses de reconstruction | La capacité utile diffère de la capacité brute des disques |
| Comportement en panne | Destination des enregistrements après perte du disque, de la grappe ou du réseau | Le système a besoin d’un mode dégradé défini |
| Perte d’alimentation | Maintien, politique de vidage, cache protégé, récupération de la base | Une alarme acquittée ne doit pas pointer vers un clip corrompu |
| Maintenance | Surveillance des disques, remplacement, alarme de reconstruction, limites thermiques | Le stockage est un sous-système opérationnel, pas seulement un nombre de connecteurs |
Le RAID peut maintenir la disponibilité après certaines pannes de disques, mais ce n’est pas une sauvegarde et il ne protège ni contre la suppression, ni contre un logiciel malveillant, une panne de contrôleur ou la perte du site. Validez le débit d’écriture soutenu pendant lecture, export, reconstruction et synchronisation des enregistrements en périphérie, et non uniquement un test séquentiel sur une grappe vide.
Quelles fonctions de cybersécurité nécessitent un support matériel ?
Un équipement de vidéosurveillance connecté est lui-même une cible réseau. Le matériel doit prendre en charge une chaîne de confiance depuis le code de démarrage immuable ou protégé jusqu’au système d’exploitation et à l’application. NIST SP 800-193 structure la résilience du firmware autour de trois résultats : protéger contre les modifications non autorisées, détecter celles qui surviennent et récupérer de manière sûre. Ces résultats sont plus utiles qu’une liste de composants de sécurité.
Une architecture de production peut comprendre :
- un démarrage vérifié ou sécurisé ancré dans des clés protégées propres au dispositif ;
- des packages de firmware et de configuration signés avec politique anti-retour ;
- génération et stockage protégés des clés au moyen d’un TPM, d’un élément sécurisé ou du bloc de sécurité du SoC lorsque cela est justifié ;
- une image de récupération ou un chemin de maintenance authentifié qui survit à une mise à jour interrompue ;
- watchdogs matériels et traitement des baisses de tension avec détection de boucle de démarrage ;
- interfaces de débogage, de test et de production verrouillées ou authentifiées ;
- identité unique du dispositif et dossier de provisionnement maîtrisé ;
- chemins d’administration et vidéo chiffrés lorsque le modèle de menace système l’exige ;
- procédures auditables de mise à jour, enrôlement, rotation des clés, déclassement et transfert de propriété.
L’équipe PCB doit réserver interfaces, mémoire, commandes de protection en écriture, straps de récupération et montages de production nécessaires. Le responsable du produit doit définir modèle de confiance, autorité de certification, service de mise à jour, processus de gestion des vulnérabilités et récupération terrain. Toute affirmation de chiffrement doit préciser protocole, extrémités, garde des clés et mode d’exploitation ; « compatible AES » ne démontre pas une protection de bout en bout.
Quels défauts la plateforme doit-elle contenir ?
La matrice de domaines de défaillance suivante constitue un second document de conception essentiel. Elle oblige l’équipe à définir le fonctionnement dégradé avant les essais de qualification.
| Défaut injecté | Réponse observable minimale | Dispositions utiles sur la carte | Preuves à conserver |
|---|---|---|---|
| Perte d’une caméra ou d’un chemin réseau | Alarme d’état ; les sources non affectées continuent | Ports ou chemins de commutation indépendants, diagnostics de lien, récupération en périphérie | Temps de déconnexion et reconnexion, intervalle manquant |
| Stockage plein ou défaillant | Défaut d’enregistrement sans blocage du traitement événementiel | Séparation OS/preuves si justifiée, télémétrie des disques | Dernière écriture réussie, canaux affectés, action opérateur |
| Perte ou saut de la source de temps | Alarme sur la qualité du temps ; ordre monotone préservé | RTC, source de maintien, compteur monotone | Ancienne et nouvelle heure, décalage, état de synchronisation |
| Baisse ou coupure d’alimentation | Reset ou récupération maîtrisé, sans corruption silencieuse de la base | Superviseur, signal power-good, maintien si requis, image de récupération | Cause du reset, transactions incomplètes, résultat de récupération |
| Surcharge processeur | Alarme de charge, files bornées, réduction de fonctions définie | Watchdog, compteurs de performance, capteurs thermiques | Travaux perdus ou différés et latence des alarmes |
| Surchauffe ou panne ventilateur | Réduction de fréquence ou arrêt selon la politique ; alarmes critiques visibles si possible | Capteurs près des points chauds, mesure ou commande du ventilateur, superviseur indépendant | Historique de température et action de protection |
| Court-circuit ou surtension sur une entrée terrain | Défaut confiné au canal ou domaine d’E/S | Limitation de courant, isolation, protection coordonnée | Défaut du canal et état du diagnostic |
| Défaillance de la sortie d’alarme principale | Détection ou déclaration de la perte et usage du chemin alternatif prévu | Contact de retour, canal redondant, driver surveillé si requis | État commandé comparé à l’état observé |
Ne qualifiez pas chaque composant dupliqué de « redondant ». Une redondance n’existe que si le chemin alternatif évite la même alimentation, le même connecteur, commutateur, processus logiciel, horloge et stockage susceptibles de neutraliser le chemin principal.
Que vérifier avant la libération du produit ?
La vérification exige à la fois des mesures au niveau du PCB et des scénarios d’essai système. Commencez par la mise au point électrique normale, puis testez la chaîne événement-preuve sous charge maximale et défauts injectés.
- Intégrité de puissance et du signal : séquence des rails, ondulation, réponse transitoire, qualité des horloges, marge DDR, conformité des canaux rapides, compteurs d’erreurs Ethernet et stabilité des liaisons de stockage.
- Robustesse des E/S : seuils, antirebond, diagnostic de circuit ouvert ou court, inversion de polarité, plan ESD/surtension, comportement du relais ou de la charge de sortie et états au reset.
- Temps des preuves : précision de l’horodatage, corrélation image/événement, tampons avant et après événement, perte d’horloge, correction du temps et ordre multisource.
- Performances : enregistrement simultané, analyse, lecture, export, chiffrement, rafales d’alarmes, tempêtes de reconnexion et reconstruction du stockage.
- Thermique : pire charge à l’ambiante et au débit d’air déclarés, y compris filtre bouché ou panne du ventilateur si applicable.
- Récupération : coupure brutale, mise à jour interrompue, configuration corrompue, disque plein, disque en panne, reset watchdog et récupération usine ou maintenance authentifiée.
- Production : AOI, rayons X si les joints cachés le justifient, boundary scan ou test fonctionnel si prévu, dossiers de programmation ou provisionnement, essais des connecteurs et traçabilité sérialisée.
Les essais de préconformité doivent utiliser le boîtier, les câbles, l’alimentation, les périphériques et les modes de fonctionnement réels. Un résultat obtenu sur le PCB nu ne démontre ni CEM, ni environnement, ni cybersécurité, ni conformité du système d’alarme complet.
Que doit contenir la RFQ PCB et PCBA ?
Fournissez assez de contexte pour que le fabricant examine le risque réel au lieu de chiffrer uniquement le nombre de couches et les dimensions.
Données de conception et de fabrication
- Données Gerber/ODB++ ou IPC-2581, perçages, netlist, plans, empilage, tableau d’impédance, structures à profondeur contrôlée et exigences de panélisation.
- Contour, épaisseur, poids de cuivre, besoins matière ou performance, finition de surface, vernis épargne, marquage et classe ou révision IPC applicable.
- Interfaces DDR, PCIe, SATA, Ethernet, USB, affichage et horloge nécessitant une revue particulière du routage ou de la fabrication.
- Autorité approuvée pour ajuster la géométrie et exigences de coupons ou rapports TDR.
Données d’assemblage et de provisionnement
- BOM avec références fabricant et variantes approuvées, fichier centroid, plans d’assemblage, notes de polarité ou orientation et manipulations particulières.
- Exigences BGA, LGA et connecteurs, interfaces thermiques, opérations press-fit ou mécaniques, vernissage ou nettoyage le cas échéant.
- Images firmware, séquence de programmation, limite de provisionnement des identités ou clés uniques, séquence de verrouillage du débogage et dossiers d’acceptation.
Contexte produit et vérification
- Enveloppes électriques des entrées et sorties terrain, principe d’isolation, câbles, hypothèses de protection externe et types de charges.
- Plage d’entrée d’alimentation, séquencement, charge de crête, comportement en baisse de tension, besoins de sauvegarde ou maintien et politique d’alimentation du stockage.
- Matrice de charge des flux ou canaux, modèle de conservation, extrémités de latence événementielle, environnement thermique, boîtier ou débit d’air et critères d’acceptation des défauts injectés.
- Quantités, étapes prototype et présérie, couverture d’essai, conservation des échantillons, sérialisation, maîtrise des modifications, approbation des dérogations et rapports requis.
HILPCB peut examiner la fabricabilité, l’empilage, l’impédance contrôlée, l’assemblage et le package d’essais convenu dans le cadre d’un assemblage PCB clé en main. Matériaux, tolérances, inspections, essais fonctionnels, provisionnement de sécurité, preuves et délai réels doivent être confirmés dans le devis.
Normes applicables et limites de responsabilité
Les références pertinentes peuvent comprendre IEC 62676-1-1 et IEC 62676-4 pour les exigences des systèmes de vidéosurveillance et leur guide d’application ; ONVIF Profile T, Profile M et Profile G pour les interfaces applicables de vidéo IP, métadonnées, événements et enregistrement ; IEC 60839-11-1 pour les systèmes électroniques de contrôle d’accès ; NIST SP 800-193 pour la résilience du firmware de plateforme ; IPC-2221 pour la conception générique des PCB ; IPC-6012 pour la qualification et les performances des circuits rigides ; et IPC-A-610 pour l’acceptabilité des assemblages électroniques. Utilisez la révision contractuelle et ne revendiquez la conformité qu’après évaluation du produit, de l’implémentation et des preuves applicables.
Le propriétaire du système définit priorité des alarmes, procédures d’intervention, conservation, vie privée, performances d’analyse, objectifs de cybersécurité, redondance et périmètre réglementaire. HILPCB est responsable uniquement de la fabrication, de l’assemblage, de l’inspection, du provisionnement et des essais acceptés par écrit. Fabriquer le PCB ne certifie ni conformité ONVIF, ni précision de l’analyse vidéo, ni conformité RGPD, ni agrément incendie ou intrusion, ni sécurité du système complet.
Questions courantes avant de sélectionner un PCB de gestion d’alarmes
Un PCB de gestion d’alarmes est-il identique à une carte mère NVR ?
Pas toujours. Une carte mère NVR enregistre et gère la vidéo, tandis qu’une carte de gestion d’alarmes peut aussi être un serveur VMS, un contrôleur en périphérie, une carte d’intégration accès/sécurité ou une passerelle d’E/S. Sa fonction déterminante est de préserver la chaîne événement-preuve et la réponse.
ONVIF prend-il en charge les événements d’alarme ?
Oui, dans les profils et fonctions correspondants. Profile T inclut événements de mouvement et de sabotage ainsi que flux de métadonnées ; Profile M traite des métadonnées d’analyse et interfaces d’événements ; Profile G traite de l’enregistrement en périphérie et de sa récupération. La conformité appartient à l’implémentation produit testée, pas au PCB nu.
Comment calculer la capacité de stockage de vidéosurveillance ?
Pour la vidéo continue, multipliez le débit cumulé configuré en Mbit/s par 0,0108 puis par le nombre de jours de conservation afin d’estimer la capacité décimale en To. Ajoutez ensuite les marges pour système de fichiers, métadonnées, audio, espace réservé, redondance, reconstruction, export et variation du débit.
Faut-il isoler les entrées d’alarme ?
L’isolation dépend de la tension terrain, de la mise à la terre, de l’environnement des câbles, de l’exposition aux surtensions, des exigences de sécurité et du couplage en mode commun acceptable. Définissez d’abord l’interface et les défauts, puis choisissez une isolation par canal, groupe ou système avec les lignes de fuite et distances requises.
Quel est l’essai de fiabilité le plus important pour cette plateforme ?
Il n’existe pas d’essai unique. La preuve la plus forte consiste à exécuter la chaîne événement-preuve complète sous charge vidéo et stockage maximale tout en injectant des défauts réseau, horloge, stockage, thermique, E/S, mise à jour firmware et alimentation, puis à vérifier transmission de l’alarme et récupération des preuves.
Le RAID garantit-il que la vidéo d’alarme ne sera pas perdue ?
Non. Le RAID peut tolérer certaines pannes de disques, mais ne remplace ni sauvegarde, ni réplication, ni protection contre les cyberattaques, ni protection contre la perte d’alimentation, ni politique de conservation, ni essais de récupération de la base de données.
Constituez le dossier de consultation autour du traitement des alarmes et des modes dégradés requis, puis demandez à HILPCB une revue et un devis pour le PCB, l’assemblage et le périmètre de vérification convenu.