
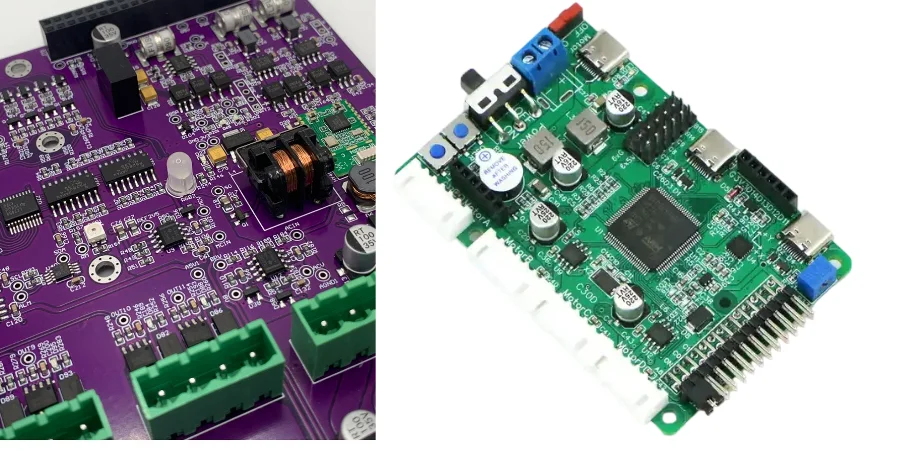
Il Boundary-Scan/JTAG applicato ai controller di sicurezza robotici non e piu un tema limitato al laboratorio. Su un PCB di controllo sicurezza per robot industriali, la strategia di test deve dimostrare che logica a doppio canale, percorsi E-Stop, reazioni del watchdog e qualita di produzione supportano davvero lo stesso obiettivo di sicurezza funzionale. In pratica, il Boundary-Scan/JTAG per controller di sicurezza robotici si colloca tra design for test, evidenze di certificazione e disciplina produttiva.
Per questo motivo, il JTAG non deve essere trattato come un semplice connettore di debug aggiunto alla fine. Nei programmi orientati a IEC 61508 o ISO 13849, il suo valore massimo emerge quando viene pianificato presto, collegato agli obiettivi di copertura diagnostica e progettato insieme a validazione di assemblaggio, tracciabilita e accesso per il service.
Perche il Boundary-Scan/JTAG e importante per i controller di sicurezza robotici
I controller dei robot industriali affrontano due problemi nello stesso momento: devono reagire in modo sicuro ai guasti e restare verificabili anche quando le schede diventano piu dense, piu integrate e piu difficili da sondare fisicamente.
Il Boundary-Scan/JTAG aiuta perche puo:
- Verificare l'integrita delle interconnessioni digitali sulle reti critiche di MCU, FPGA, CPLD e interfacce.
- Supportare workflow ripetibili di fault injection per la logica di cross-monitoring a doppio canale.
- Rafforzare le evidenze di copertura diagnostica oltre il solo self-test software.
- Ridurre la dipendenza dal probing fisico su giunti nascosti e package ad alto numero di pin.
- Restare utile dall'EVT fino alla manutenzione sul campo, se l'accesso viene preservato deliberatamente.
Questo non significa che il JTAG sostituisca tutti gli altri test. Il vero valore e che offre ai team safety un metodo hardware controllato per dimostrare specifiche ipotesi di rilevamento guasto prima che quelle ipotesi arrivino alla certificazione o alla produzione di volume.
Tabella di riferimento per progettazione e validazione dei PCB di sicurezza robotica
La tabella seguente riassume gli elementi piu comuni nelle review dei programmi di controllo sicurezza robotico. I limiti finali devono comunque essere allineati con analisi del rischio, livello SIL/PL target, architettura dei canali e insieme reale dei dispositivi inclusi nella catena JTAG.
| Elemento di validazione | Punto tipico di review | Perche conta |
|---|---|---|
| Architettura di sicurezza | Architettura a doppio canale o a singolo canale monitorato valutata rispetto all'obiettivo di riduzione del rischio | I test case JTAG devono seguire il concetto safety reale, non una checklist generica |
| Copertura dei dispositivi JTAG | MCU, FPGA, CPLD, safety monitor e altri dispositivi digitali critici devono essere valutati presto per l'inclusione in catena | Escludere un dispositivo chiave significa spesso perdere il percorso di osservabilita piu utile |
| Prontezza BSDL | I file BSDL del fornitore devono essere raccolti e verificati prima dello sviluppo dei vettori | Dati BSDL incompleti o errati rallentano DFT e rilascio del test di produzione |
| Ambito della fault injection | Interconnessioni tra canali, percorsi E-Stop, percorsi watchdog/reset e loop di feedback hanno in genere priorita | Questi percorsi influenzano direttamente copertura diagnostica e dichiarazioni sul tempo di reazione |
| Evidenza del tempo di reazione | Eventi iniettati e risposte verso lo stato sicuro devono essere misurati con un metodo ripetibile | Le affermazioni temporali di safety richiedono evidenze e non sole aspettative software |
| Copertura post-assemblaggio | Il JTAG viene di solito combinato con AOI, X-Ray, flying probe o FCT in base alla densita dei package | Nessun metodo singolo copre tutti i modi di guasto di un PCB safety |
| Tracciabilita | Numero seriale, revisione, log JTAG e storico riparazioni devono restare collegati | Certificazione e root-cause analysis dipendono da dati verificabili |
Se la topologia della scan chain, il set di file BSDL e la responsabilita dei test legati alla safety non sono ancora congelati, conviene revisarli prima del rilascio layout e non quando compare il primo gap di copertura in validazione.
Strategia di diagnostica a doppio canale e fault injection
Sul controller di sicurezza robotico, l'uso piu importante del JTAG di solito non e il semplice bring-up della scheda. Serve piuttosto a dimostrare che canali ridondanti e logica di cross-check reagiscono correttamente quando un lato e in errore.
I punti tipici di review includono:
- La possibilita di verificare dopo l'assemblaggio le interconnessioni tra Channel A e Channel B per aperture, cortocircuiti e ponti non intenzionali
- Il fatto che la fault injection sia definita come attivita di validazione strutturata e non come test di laboratorio improvvisato
- L'allineamento tra test diagnostici periodici e percorsi dichiarati come protetti nella FMEDA o nell'analisi di sicurezza
- L'inclusione dei segnali di feedback di relay, contattori, driver o safety I/O nel percorso di test osservabile
Per i controller robotici, questi test vengono spesso valutati insieme alla pianificazione delle fixture e alla copertura elettrica complementare. Chi ha bisogno di una strategia produttiva piu ampia in genere rivede insieme Boundary-Scan/JTAG per il controllo robotico industriale, progettazione fixture ICT/FCT per il controllo robotico industriale e flying probe test per l'affidabilita dei PCB di controllo robotico industriale.
Tempo di reazione al guasto, percorsi watchdog e verifica dello stato sicuro
La validazione safety robotica non consiste solo nel trovare aperture e corti. La domanda piu difficile e se il controller raggiunge lo stato sicuro entro il tempo richiesto dopo l'introduzione di un guasto pericoloso.
Il JTAG e utile qui perche puo creare condizioni ripetibili sui pin e strutturare la sequenza di validazione attorno a:
- Transizioni degli ingressi safety che devono attivare un percorso di arresto definito
- Eventi di disaccordo tra canali che la logica di cross-monitoring deve rilevare
- Percorsi watchdog, reset, enable e fault-feedback che devono imporre una condizione di uscita sicura
- Stati hardware ripetibili che possono essere correlati con misure temporali di oscilloscopio o logic analyzer
La disciplina tecnica importante e non sopravvalutare cio che il solo JTAG puo dimostrare. In molti programmi, il JTAG fornisce lo stimolo hardware controllato, mentre la strumentazione temporale esterna conferma il ritardo end-to-end. Questa combinazione e molto piu solida del solo logging firmware, soprattutto quando il risultato supporta una review IEC 61508 o ISO 13849.
Architettura DFT, gestione BSDL e pianificazione della scan chain
Una buona validazione di un controller di sicurezza robotico inizia nella review di schema e layout, non dopo che il primo prototipo fallisce gli obiettivi di copertura. La pianificazione JTAG DFT deve fissare presto tre elementi:
- Topologia della catena: partizionare le scan chain per blocco funzionale o dominio di alimentazione quando migliora isolamento del guasto, tempo di test o accesso per la manutenzione.
- Strategia di accesso: mantenere l'interfaccia TAP raggiungibile per validazione prototipi, fixture di produzione e workflow di manutenzione approvati.
- Compatibilita produttiva: verificare che routing della catena, piani di riferimento e posizione dei connettori restino compatibili con la reale architettura della scheda e con il flusso di assemblaggio.
Questo e ancora piu importante su strutture PCB multistrato e piani di laminazione ad alta densita, dove logica safety, comunicazioni e gestione potenza convivono sulla stessa scheda. Se il progetto richiede anche un rilascio di assemblaggio controllato, conviene allineare le aspettative DFT con il partner produttivo prima del primo build.
Validazione di produzione: da EVT/DVT/PVT agli assemblaggi verniciati o resinati
Il valore del Boundary-Scan/JTAG cresce ulteriormente quando viene usato come parte di un piano qualita di produzione per fasi e non come test ingegneristico isolato.
I checkpoint piu comuni includono:
- EVT/DVT/PVT: usare il JTAG per supportare bring-up, controlli strutturali e validazione ripetibile dei percorsi safety durante il NPI.
- First article e rilascio processo: confrontare i primi risultati di produzione con i vettori approvati e le risposte attese ai guasti prima di scalare i volumi.
- Produzione di volume: combinare il JTAG con controllo di processo SMT assembly, esecuzione turnkey assembly e metodi di screening come ispezione BGA a raggi X.
- Post-process ad alta affidabilita: mantenere il JTAG disponibile quando conformal coating o potting riducono l'accesso fisico dopo l'assemblaggio.
- Diagnostica sul campo: preservare un percorso di manutenzione approvato per leggere stati, isolare guasti o verificare in sicurezza la sostituzione della scheda.
Per le aspettative di lavorazione safety-critical, e utile anche allineare i criteri di rilascio con le pratiche di produzione PCB IPC Class 3.
Domande frequenti
Il JTAG da solo basta per validare un PCB di sicurezza robotica?
No. Il JTAG e molto forte nella copertura strutturale, nell'accesso controllato ai pin e nei test diagnostici ripetibili, ma i programmi safety richiedono comunque analisi del rischio, test funzionali e metodi ispettivi complementari adatti ai package e ai modi di guasto coinvolti.
Quando bisogna pianificare il JTAG in un progetto di controllo robotico?
Durante la definizione di schema e layout, non dopo l'assemblaggio del prototipo. A quel punto, correggere dispositivi mancanti, scarso accesso al connettore o cattiva partizione della catena diventa molto piu costoso.
Il JTAG puo ancora aiutare dopo conformal coating o potting?
Si, se il percorso di accesso e stato preservato intenzionalmente. E uno dei motivi per cui il JTAG resta prezioso nei prodotti robotici per ambienti severi, dove il probing post-process diventa piu difficile.
Qual e l'errore piu comune dei team?
Trattare il JTAG come una comodita di debug invece che come un asset di validazione safety. Se i test case non sono collegati alle dichiarazioni di copertura diagnostica, agli obiettivi di tempo di reazione e ai criteri di rilascio produzione, gran parte del valore va persa.
Prossimi passi
Se il tuo progetto di controller di sicurezza robotico ha bisogno di una review JTAG DFT, di pianificazione scan chain o di allineamento dei test di produzione prima del prossimo build, puoi contattare il team engineering o richiedere una review preliminare di produzione e assemblaggio. Di norma costa molto meno chiudere i gap di copertura prima che evidenze di certificazione e sviluppo fixture procedano in parallelo.