
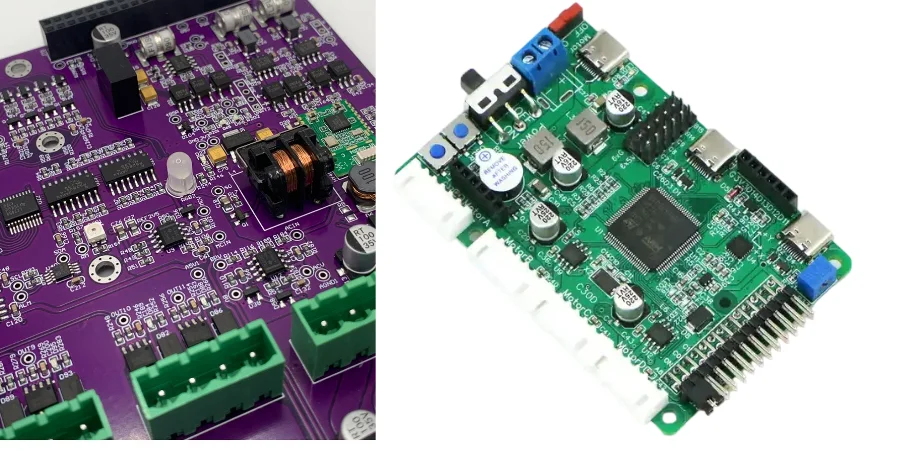
Le Boundary-Scan/JTAG applique aux controleurs de securite robotique n'est plus un sujet reserve au laboratoire. Sur un PCB de controle de securite pour robot industriel, la strategie de test doit demontrer que la logique a double canal, les chemins E-Stop, les reactions du watchdog et la qualite de fabrication servent bien le meme objectif de securite fonctionnelle. En pratique, le Boundary-Scan/JTAG pour controleurs de securite robotique se situe a l'intersection du design for test, des preuves de certification et de la discipline industrielle en production.
Pour cette raison, le JTAG ne doit pas etre traite comme un simple connecteur de debug ajoute a la fin. Dans les programmes visant l'IEC 61508 ou l'ISO 13849, il apporte le plus de valeur lorsqu'il est planifie tot, relie aux objectifs de couverture diagnostique et pense avec la validation d'assemblage, la tracabilite et les besoins de maintenance terrain.
Pourquoi le Boundary-Scan/JTAG compte pour les controleurs de securite robotique
Les controleurs de robots industriels ont deux contraintes en meme temps : ils doivent reagir de maniere sure en cas de defaut, et rester verifiables alors que les cartes deviennent plus denses, plus integrees et plus difficiles a sonder physiquement.
Le Boundary-Scan/JTAG aide parce qu'il permet de :
- Verifier l'integrite des interconnexions numeriques sur les reseaux critiques relies aux MCU, FPGA, CPLD et interfaces.
- Structurer des workflows repetables d'injection de defauts pour la logique de surveillance croisee entre canaux.
- Renforcer les preuves de couverture diagnostique au-dela du seul autotest logiciel.
- Reduire la dependance au probing physique sur les soudures cachees et les boitiers a forte densite de broches.
- Rester utile de l'EVT jusqu'a la maintenance terrain si l'acces est preserve deliberement.
Le JTAG ne remplace pas tous les autres tests. Son interet reel est d'offrir aux equipes securite une methode materielle controlee pour prouver des hypotheses de detection de defaut avant qu'elles ne deviennent un point faible lors de la certification ou de la production de serie.
Tableau de reference pour la conception et la validation des PCB de securite robotique
Le tableau ci-dessous resume les points revus le plus souvent dans les programmes de controle de securite robotique. Les limites finales doivent toujours etre alignees sur l'analyse de risque, le niveau SIL/PL vise, l'architecture des canaux et l'ensemble reel des composants integres dans la chaine JTAG.
| Point de validation | Revue typique | Pourquoi c'est important |
|---|---|---|
| Architecture de securite | Architecture double canal ou simple canal supervisee revue selon l'objectif de reduction du risque | Les cas de test JTAG doivent suivre le concept de securite reel, pas une checklist generique |
| Couverture des composants JTAG | MCU, FPGA, CPLD, moniteur de securite et autres composants numeriques critiques doivent etre revus tres tot pour l'inclusion dans la chaine | Oublier un composant cle fait souvent perdre le chemin d'observabilite le plus utile |
| Preparation BSDL | Les fichiers BSDL fournisseur doivent etre collectes et verifies avant de lancer le developpement des vecteurs | Des donnees BSDL incompletes ou erronnees ralentissent la mise au point DFT et le test de production |
| Portee de l'injection de defauts | Les liaisons inter-canaux, chemins E-Stop, chemins watchdog/reset et boucles de retour sont generalement prioritaires | Ces chemins influencent directement la couverture diagnostique et les affirmations sur le temps de reaction |
| Preuve du temps de reaction | Les evenements injectes et les reponses vers l'etat sur doivent etre mesures par une methode repetable | Les affirmations de securite temporelle ont besoin de preuves et pas seulement d'attentes logicielles |
| Couverture apres assemblage | Le JTAG est le plus souvent combine avec AOI, rayons X, flying probe ou FCT selon la densite de boitiers | Aucune methode unique ne couvre tous les modes de defaillance d'un PCB de securite |
| Tracabilite | Numero de serie, revision, log JTAG et historique de reparation doivent rester relies | La certification et l'analyse des causes racines dependent de donnees auditables |
Si la topologie de chaine, le jeu de fichiers BSDL et la responsabilite des tests lies a la securite ne sont pas encore figes, il vaut mieux les revoir avant la liberation du layout plutot qu'apres l'apparition du premier trou de couverture en validation.
Strategie de diagnostic double canal et d'injection de defauts
Sur un controleur de securite robotique, l'usage le plus important du JTAG n'est generalement pas le bring-up de carte a lui seul. Il s'agit plutot de prouver que les canaux redondants et la logique de surveillance croisee reagissent correctement lorsqu'un cote devient faux.
Les points de revue typiques sont :
- La capacite a controler apres assemblage les liaisons entre le canal A et le canal B pour detecter ouvertures, courts-circuits et pontages non prevus
- Le fait que l'injection de defauts soit definie comme une tache de validation structuree et non comme une simple manipulation de laboratoire
- L'alignement entre les tests diagnostiques periodiques et les chemins presentes comme couverts dans la FMEDA ou l'analyse de securite
- L'inclusion des retours de relais, contacteurs, drivers ou E/S de securite dans le chemin de test observable
Pour les controleurs robotiques, ces tests sont souvent examines en meme temps que la planification des fixtures et la couverture electrique complementaire. Les equipes qui veulent une strategie de production plus large analysent en general Boundary-Scan/JTAG pour le controle robotique industriel, la conception de fixtures ICT/FCT pour le controle robotique industriel et le flying probe pour la fiabilite des PCB de controle robotique industriel ensemble.
Temps de reaction au defaut, chemins watchdog et verification de l'etat sur
La validation de securite robotique ne consiste pas seulement a trouver des ouvertures ou des courts-circuits. La question la plus difficile est de savoir si le controleur atteint l'etat sur dans le temps impose lorsqu'un defaut dangereux est introduit.
Le JTAG est utile ici parce qu'il permet de creer des conditions repetables sur les broches et de structurer la validation autour de :
- Transitions d'entrees de securite qui doivent declencher un chemin d'arret defini
- Evenements de desaccord inter-canaux qui doivent etre detectes par la logique de surveillance croisee
- Chemins watchdog, reset, enable et retour de defaut qui doivent imposer une condition de sortie sure
- Etats materiels repetables pouvant etre correles avec des mesures au scope ou a l'analyseur logique
La discipline technique importante consiste a ne pas surevaluer ce que le JTAG seul peut prouver. Dans de nombreux programmes, le JTAG fournit le stimulus materiel controle, tandis que la capture temporelle externe confirme le delai de bout en bout. Cette combinaison est bien plus solide que le seul log firmware, surtout lorsque l'argumentaire doit soutenir une revue IEC 61508 ou ISO 13849.
Architecture DFT, gestion BSDL et planification de la chaine JTAG
Une bonne validation d'un controleur de securite robotique commence au niveau du schema et du review layout, pas apres l'echec du premier prototype sur les objectifs de couverture. La planification DFT autour du JTAG doit figer trois points tres tot :
- Topologie de chaine : partitionner les chaines par fonction ou domaine d'alimentation quand cela ameliore l'isolation de defaut, le temps de test ou l'acces maintenance.
- Strategie d'acces : garder l'interface TAP accessible pour la validation prototype, les fixtures de production et les workflows de maintenance approuves.
- Compatibilite fabrication : verifier que le routage de chaine, les plans de reference et l'emplacement des connecteurs restent compatibles avec l'architecture reelle de la carte et le flux d'assemblage.
Cela est encore plus critique sur des structures multicouches PCB et plans de stratification denses ou logique de securite, communications et gestion d'energie cohabitent sur la meme carte. Si le projet exige aussi une mise en production maitrisee, il vaut mieux aligner les attentes DFT avec le partenaire industriel avant le premier build.
Validation de production : de l'EVT/DVT/PVT aux assemblages vernissés ou potés
La valeur du Boundary-Scan/JTAG augmente encore lorsqu'il est utilise comme partie integrante d'un plan qualite de production par etapes plutot que comme un test ponctuel d'ingenierie.
Les jalons courants incluent :
- EVT/DVT/PVT : utiliser le JTAG pour le bring-up, les controles structurels et la validation repetable des chemins de securite pendant le NPI.
- Premier article et liberation process : comparer les premiers resultats de production aux vecteurs approuves et aux reponses attendues avant d'augmenter les volumes.
- Production de serie : combiner le JTAG avec le controle de process SMT assembly, l'execution turnkey assembly et des methodes de screening comme l'inspection BGA par rayons X.
- Post-traitements haute fiabilite : conserver le JTAG comme acces de verification lorsque le vernis de tropicalisation ou le potting reduisent l'acces physique.
- Diagnostic terrain : maintenir un chemin de maintenance approuve pour lire les etats, isoler les defauts ou verifier en securite le remplacement de carte.
Pour les attentes de fabrication en securite critique, il est egalement utile d'aligner les criteres de liberation sur les pratiques de fabrication PCB IPC Class 3.
Questions fréquentes
Le JTAG suffit-il a lui seul pour valider un PCB de securite robotique ?
Non. Le JTAG est tres fort pour la couverture structurelle, l'acces controle aux broches et les tests diagnostiques repetables, mais un programme securite doit aussi inclure l'analyse de risque, les tests fonctionnels et les methodes d'inspection complementaires adaptees aux boitiers et aux modes de defaillance concernes.
Quand faut-il planifier le JTAG dans un projet de controle robotique ?
Des la definition du schema et du layout, pas apres l'assemblage prototype. A ce stade, corriger un composant oublie, un mauvais acces connecteur ou une partition de chaine faible devient beaucoup plus couteux.
Le JTAG reste-t-il utile apres vernis de tropicalisation ou potting ?
Oui, si le chemin d'acces a ete preserve intentionnellement. C'est l'une des raisons pour lesquelles le JTAG reste precieux dans les produits robotiques pour environnements severes ou le probing apres process devient difficile.
Quelle est l'erreur la plus frequente des equipes ?
Traiter le JTAG comme un simple confort de debug au lieu d'un actif relie a la validation securite. Si les cas de test ne sont pas relies aux objectifs de couverture diagnostique, au temps de reaction au defaut et aux criteres de liberation, une grande partie de la valeur disparait.
Prochaines etapes
Si votre projet de controleur de securite robotique a besoin d'un review JTAG DFT, d'une planification de chaine JTAG ou d'un alignement des tests de production avant le prochain build, contactez l'equipe d'ingenierie ou demandez un review fabrication et assemblage. Il coute generalement beaucoup moins cher de fermer les trous de couverture avant que les preuves de certification et le developpement des fixtures n'avancent en parallele.